


Data analytics
¿Está la inteligencia artificial haciendo mejores análisis o simplemente haciéndonos confiar demasiado en ellos?
Los riesgos de la IA generativa en data analytics, auditoría y análisis forense, y el valor de las herramientas analíticas especializadas.
Un análisis brillante. Una pregunta incómoda.
Imaginemos una situación cada vez más habitual.
Un auditor recibe un fichero con 4,8 millones de transacciones. Necesita identificar pagos duplicados, operaciones inusuales y posibles indicios de fraude. Abre un asistente de inteligencia artificial, carga el fichero y explica en lenguaje natural qué quiere investigar. Pocos minutos después obtiene un resultado: 318 posibles anomalías, varios gráficos y un resumen ejecutivo que identifica patrones y propone líneas de investigación.
El informe está bien redactado. Los resultados parecen razonables. Las conclusiones son convincentes y todo se ha conseguido en una fracción del tiempo que habría requerido tradicionalmente. Pero hay una pregunta que debería hacerse antes de incorporar esas conclusiones a sus papeles de trabajo:
¿Puede demostrar, paso a paso, cómo se ha llegado a ese resultado?
¿Se han procesado realmente los 4,8 millones de registros? ¿Qué transformaciones se han aplicado? ¿Qué reglas se han utilizado para identificar los duplicados? ¿Puede otro auditor repetir el procedimiento y obtener el mismo resultado?
Las respuestas determinarán hasta qué punto los resultados constituyen evidencia fiable para sustentar una conclusión de auditoría.
La revolución es real. Sus ventajas también.
La inteligencia artificial está transformando el análisis de datos. Los modelos generativos permiten formular consultas complejas, explorar información, generar código y diseñar pruebas mediante lenguaje natural. Para los equipos de auditoría interna, compliance e investigación del fraude, las oportunidades son numerosas: construir consultas SQL, desarrollar scripts, identificar relaciones entre entidades, proponer indicadores de fraude o interpretar patrones de comportamiento. Estas capacidades pueden reducir sustancialmente el tiempo necesario para pasar de una pregunta de auditoría a una primera hipótesis contrastable. También facilitan el acceso a técnicas analíticas que anteriormente exigían conocimientos avanzados de programación.
Esta evolución plantea, sin embargo, una paradoja. La IA está reduciendo las barreras para realizar análisis complejos, pero también puede facilitar que se cometan errores difíciles de detectar. Un profesional puede obtener resultados sofisticados sin comprender completamente la lógica aplicada, las limitaciones de los datos o los supuestos utilizados. La calidad aparente de una respuesta puede generar una confianza excesiva. Cuando el usuario carece de conocimientos suficientes para revisar el procedimiento, los errores pueden pasar inadvertidos y trasladarse directamente a sus conclusiones.
La calidad del análisis depende del procedimiento
Conviene distinguir entre IA generativa, algoritmos de machine learning y motores de análisis determinista.
- La primera interpreta instrucciones, propone procedimientos y genera código.
- El machine learning permite identificar patrones y anomalías mediante modelos estadísticos.
- Los motores deterministas ejecutan operaciones conforme a reglas y parámetros definidos.
Estas tecnologías pueden combinarse. Un asistente de IA puede generar código que posteriormente se ejecute de manera determinista, mientras que una herramienta especializada puede incorporar algoritmos de aprendizaje automático. La calidad del análisis dependerá de los datos, las reglas utilizadas, los controles de ejecución y la validación posterior.
Las omisiones silenciosas
Volvamos a nuestro ejemplo. Supongamos que el asistente identifica correctamente 318 operaciones que cumplen determinados criterios de duplicidad.
¿Significa eso que el análisis es completo?
Puede haber excluido registros con valores nulos, interpretado incorrectamente fechas, transformado importes de forma inadecuada o procesado únicamente una parte de la información.También puede haber aplicado una definición de duplicado distinta de la que necesitaba el auditor. Dos pagos con idéntico importe y proveedor pueden corresponder a operaciones legítimas. Por el contrario, pagos duplicados pueden presentar referencias modificadas, fechas diferentes o pequeñas variaciones en sus importes.
Una regla equivocada puede ejecutarse correctamente desde el punto de vista informático y producir conclusiones inadecuadas desde el punto de vista de auditoría. Este riesgo existe con cualquier tecnología. Las interfaces conversacionales añaden una dificultad particular: pueden ocultar parte de la complejidad técnica del procedimiento.
El National Institute of Standards and Technology (NIST), en su Generative AI Profile, identifica entre los riesgos de la IA generativa la producción de información incorrecta acompañada de explicaciones aparentemente convincentes. En auditoría, estas respuestas pueden favorecer conclusiones plausibles que carecen de suficiente respaldo en los datos.
Lo que exige nuestra profesión: evidencia fiable y reproducible
Las Normas Globales de Auditoría Interna del Institute of Internal Auditors (IIA), vigentes desde enero de 2025, proporcionan un fundamento profesional especialmente relevante.
- La Norma 14.1, Recopilación de información para análisis y evaluación, exige obtener información relevante, fiable y suficiente.
- La Norma 14.6, Documentación del trabajo, establece que los análisis, evaluaciones e información de soporte deben documentarse de manera que otro auditor competente pueda repetir el trabajo y obtener los mismos resultados.
Estas exigencias se mantienen cuando incorporamos inteligencia artificial a los procedimientos. Su aplicación requiere comprender cómo se han generado los resultados, qué información se ha utilizado, qué transformaciones se han realizado y qué verificaciones sustentan las conclusiones.
El IIA también ha desarrollado su Artificial Intelligence Auditing Framework, actualizado en septiembre de 2024, que aborda gobierno, transparencia, trazabilidad y controles sobre sistemas de IA.Aunque este marco se orienta principalmente a evaluar los riesgos de la inteligencia artificial en las organizaciones, sus principios ayudan a comprender las necesidades de control cuando los propios auditores utilizan estas tecnologías.
El debate profesional sigue evolucionando. En 2026, la revista Internal Auditor ha abordado la necesidad de reforzar el escepticismo ante información generada por IA y establecer controles adecuados sobre los procesos analíticos automatizados.
Todo ello pone de relieve la importancia de contar con procedimientos que permitan reconstruir los análisis, verificar los resultados y documentar la evidencia utilizada.
Las herramientas especializadas siguen teniendo mucho que aportar
El avance de la IA generativa está modificando las expectativas sobre las herramientas de análisis de datos. Las interfaces conversacionales ofrecen una facilidad de uso extraordinaria. Sin embargo, algunas capacidades fundamentales para la auditoría llevan décadas formando parte de las herramientas analíticas especializadas.
Soluciones como Arbutus Analyzer permiten ejecutar pruebas sistemáticas sobre grandes poblaciones de datos, combinar información procedente de diferentes sistemas y automatizar análisis recurrentes. Entre sus características destacan los mecanismos de acceso de solo lectura a los datos originales y el Command Log, que registra los comandos ejecutados y facilita la reconstrucción y repetición de procedimientos. Estas funcionalidades son relevantes para documentar y supervisar el trabajo realizado.
Un auditor puede conservar las reglas utilizadas, repetir pruebas y contrastar los resultados. La calidad final seguirá dependiendo de la integridad de la información, el diseño del procedimiento y la interpretación profesional.
La evolución hacia sistemas de IA agéntica
La nueva generación de agentes de inteligencia artificial introduce capacidades adicionales. Estos sistemas pueden combinar modelos de lenguaje, herramientas de ejecución, instrucciones operativas, mecanismos de control y procesos de revisión humana. Alexey Zanin, en The Audit Leader’s Guide to AI for SOX Testing (2026), propone una arquitectura de cinco elementos para desarrollar pruebas automatizadas defendibles: plan de pruebas aprobado, conservación de evidencias originales, trazabilidad de las extracciones, documentación de las evaluaciones y revisión humana.
Su propuesta muestra cómo determinadas soluciones de IA pueden alcanzar niveles elevados de estructuración y trazabilidad. También permite apreciar la complementariedad entre tecnologías.
Las herramientas analíticas especializadas aportan funciones de ejecución determinista, tratamiento de poblaciones y automatización. Los agentes pueden ampliar estas capacidades mediante la interpretación de documentos heterogéneos, la extracción de información y la coordinación de tareas. En ambos casos, la robustez debe comprobarse atendiendo a los controles efectivamente implantados.
El potencial de una arquitectura híbrida
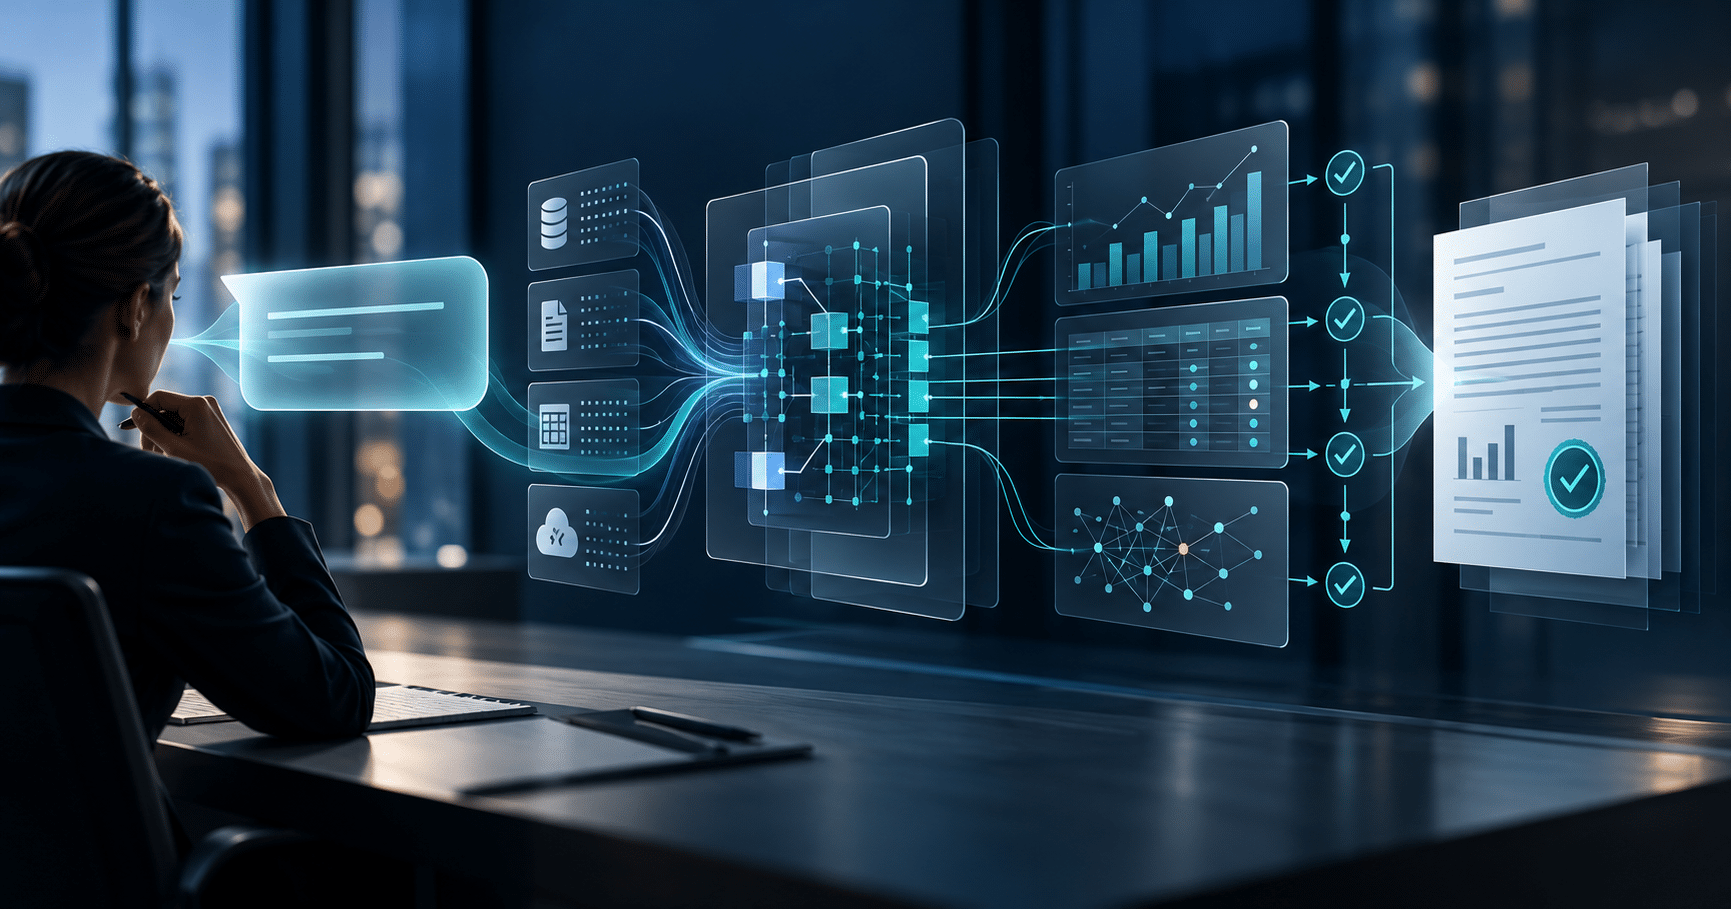
Una de las evoluciones más prometedoras para la auditoría podría consistir en combinar interfaces de inteligencia artificial con motores analíticos especializados.
- Mediante lenguaje natural, el auditor podría definir el objetivo de una prueba y obtener una propuesta de procedimiento que traduzca sus instrucciones en reglas y operaciones concretas.
- La revisión de ese procedimiento antes de ejecutarlo permitiría comprobar cómo se han interpretado las instrucciones, qué datos se utilizarán y qué criterios se aplicarán.
- Posteriormente, un motor analítico especializado ejecutaría los cálculos y operaciones conforme a las reglas definidas, conservando los registros necesarios para documentar y reconstruir el análisis.
Este enfoque podría facilitar el acceso a técnicas avanzadas de data analytics y favorecer una ejecución estructurada y reproducible.
La calidad del resultado seguiría dependiendo de la integridad de los datos, la corrección de las reglas y la validación profesional de las excepciones.
Para las funciones de auditoría interna y los equipos de investigación forense, estas arquitecturas podrían ofrecer una vía especialmente interesante para combinar facilidad de uso, capacidad analítica y control sobre la evidencia obtenida.
Precisamente porque las instrucciones pueden generarse con mayor facilidad, la revisión de las reglas adquiere un papel decisivo: una interpretación incorrecta podría propagarse a toda la población analizada.
La automatización también puede multiplicar los errores
La automatización permite aplicar procedimientos de manera consistente sobre grandes volúmenes de información. Esta capacidad representa una ventaja para la auditoría continua, la monitorización de controles y la investigación del fraude. También puede propagar errores sistemáticos.
Imaginemos una regla diseñada incorrectamente para identificar operaciones fraccionadas.
Si se ejecuta sobre diez millones de registros, el sistema aplicará el mismo criterio equivocado a toda la población. Los resultados podrán ser consistentes, estar documentados y ser plenamente reproducibles. Sus conclusiones, sin embargo, seguirán siendo incorrectas. Este riesgo adquiere especial importancia cuando la IA participa en el diseño de las reglas y el profesional acepta sus propuestas sin revisión suficiente.
Por ello, la validación debe abarcar tanto la lógica de los procedimientos como su ejecución.
Los casos de prueba conocidos, las reconciliaciones, las revisiones independientes y la utilización de métodos de contraste contribuyen a reducir estos riesgos.La capacidad para automatizar millones de operaciones hace todavía más importante verificar el procedimiento antes de ejecutarlo.
En análisis forense, la exigencia aumenta
Cuando un análisis se utiliza para investigar posibles fraudes o irregularidades, las consecuencias de un error pueden ser especialmente graves. La identificación de patrones anómalos constituye normalmente una primera fase de la investigación. Posteriormente será necesario comprender la procedencia de los datos, preservar su integridad, documentar las transformaciones, contrastar las excepciones y valorar las posibles explicaciones alternativas.
Un pago aparentemente duplicado puede corresponder a dos obligaciones legítimas.
Una transferencia inusual puede responder a una operación comercial justificada.
La IA puede ayudar a identificar relaciones y formular hipótesis, mientras que las herramientas analíticas permiten ejecutar pruebas sistemáticas sobre los datos disponibles. La investigación deberá determinar qué significan esas anomalías y qué evidencia respalda las conclusiones.
Además, los procedimientos forenses requieren controles específicos sobre la preservación de evidencia digital y la cadena de custodia. Los registros de comandos contribuyen a documentar las operaciones analíticas, mientras que la conservación de originales y los procedimientos de adquisición y custodia permiten acreditar otros elementos esenciales.
La solidez de una investigación depende de la integración de estas salvaguardas y del juicio profesional aplicado a la valoración de los resultados.
La productividad debería medirse de otra manera
Gran parte del discurso sobre IA se concentra en el ahorro de tiempo. Cuánto tardamos en analizar un fichero, generar una consulta o preparar un informe.
Sin embargo, el tiempo empleado hasta obtener una primera respuesta ofrece una visión parcial de la productividad.
¿Cuánto tiempo ahorramos realmente cuando incorporamos la revisión, validación, documentación y eventual corrección del resultado?
Una herramienta que genera un análisis en dos minutos puede requerir varias horas de comprobaciones. Por el contrario, un procedimiento estructurado puede exigir mayor preparación inicial y resultar más eficiente cuando debe repetirse periódicamente o someterse a revisión.
El libro de Zanin propone una evaluación similar para la automatización de pruebas SOX, considerando el tiempo de ejecución, los reprocesos, la calidad de la documentación y la intervención de los revisores.
La productividad debería medirse a lo largo de todo el ciclo: preparación de datos, definición de reglas, ejecución, reconciliación, validación, investigación de excepciones y documentación. Esta perspectiva permite comparar tecnologías atendiendo al esfuerzo necesario para obtener conclusiones suficientemente contrastadas y utilizables.
El verdadero riesgo: auditores que saben pedir análisis, pero no saben validarlos
Quizá una de las transformaciones más profundas de la IA afecte a las competencias profesionales. Durante años, la incorporación de data analytics a la auditoría interna ha estado condicionada por la necesidad de dominar herramientas especializadas y lenguajes de programación. La IA está reduciendo algunas de esas barreras.
Hoy es posible desarrollar una consulta SQL compleja o una prueba analítica sin conocer en profundidad el lenguaje utilizado. Estas capacidades ofrecen grandes oportunidades, pero también pueden generar una falsa sensación de competencia.
Un auditor puede obtener resultados técnicamente sofisticados sin disponer de conocimientos suficientes para evaluar su lógica. Puede aceptar una consulta incorrecta, interpretar inadecuadamente un modelo de detección de anomalías o pasar por alto problemas de integridad en una población. Incluso un profesional experimentado tendrá dificultades para revisar procedimientos cuando la herramienta no facilite información suficiente sobre los datos utilizados y las operaciones realizadas.
Los responsables de auditoría interna deberían acompañar la adopción de IA con formación en calidad de datos, integridad de poblaciones, reconciliaciones, reglas de negocio, falsos positivos, falsos negativos y reproducibilidad.
La alfabetización en IA y el marco regulatorio europeo
Esta necesidad de desarrollar competencias profesionales encuentra también respaldo en el Reglamento de Inteligencia Artificial de la Unión Europea (AI Act). Su artículo 4, modificado en julio de 2026, establece que los proveedores y responsables del despliegue de sistemas de IA deben adoptar medidas para promover la alfabetización en IA de las personas que utilizan estos sistemas en su nombre, atendiendo a sus conocimientos, experiencia, formación y contexto de utilización.
En auditoría, esta disposición refuerza la importancia de comprender las capacidades y limitaciones de las herramientas utilizadas, identificar sus riesgos y aplicar criterios adecuados de revisión y supervisión. La formación en IA debería incluir competencias para evaluar críticamente los resultados generados y reconocer cuándo resulta necesaria una validación técnica especializada.
Controles sobre el uso de IA en auditoría
Los responsables de auditoría interna deberían incorporar controles específicos a sus metodologías de trabajo.
- ¿Se revisa la lógica generada por IA?
- ¿Se comprueba la integridad de los datos?
- ¿Se conservan evidencias de ejecución?
- ¿Puede otro profesional repetir el análisis?
- ¿Se protege adecuadamente la información confidencial?
La evolución tecnológica exige una evolución paralela de las competencias y de los mecanismos de supervisión.
Conclusión. La verdadera innovación también debe poder auditarse
Volvamos a las 318 anomalías identificadas entre 4,8 millones de transacciones. El valor del trabajo dependerá de la calidad del procedimiento y de la evidencia que respalde sus conclusiones.
La inteligencia artificial ofrece oportunidades extraordinarias para ampliar las capacidades analíticas de los equipos de auditoría, compliance e investigación del fraude.
Las herramientas especializadas siguen aportando capacidades esenciales de ejecución estructurada, automatización, documentación y reproducibilidad. Su combinación puede permitir análisis más amplios y eficientes, siempre que incorpore controles adecuados y una revisión profesional efectiva.
El futuro de la auditoría estará cada vez más ligado a la integración de inteligencia artificial, herramientas analíticas especializadas y profesionales capaces de ejercer un juicio crítico sobre los resultados.
Porque en auditoría, encontrar una anomalía es solo el principio. El verdadero valor está en poder demostrar cómo se encontró, por qué es relevante y qué evidencia sustenta la conclusión.
Referencias
1. The Institute of Internal Auditors (IIA). Global Internal Audit Standards (2024; vigentes desde enero de 2025). Normas 14.1 y 14.6. https://www.theiia.org/en/content/standards/complete-global-internal-audit-standards/
2. The Institute of Internal Auditors (IIA). Artificial Intelligence Auditing Framework, segunda edición (2024). https://www.theiia.org/en/content/tools/professional/2023/the-iias-updated-ai-auditing-framework/
3. Internal Auditor. AI Truth Decay (junio de 2026). https://internalauditor.theiia.org/en/articles/2026/june/ai-truth-decay/
4. Internal Auditor. Governing AI Analytics (septiembre de 2026). https://internalauditor.theiia.org/en/articles/2026/september/governing-ai-analytics/
5. National Institute of Standards and Technology (NIST). Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1, 2024). https://doi.org/10.6028/NIST.AI.600-1
6. Zanin, Alexey. The Audit Leader’s Guide to AI for SOX Testing (2026). Especialmente capítulos 3, 5 y 7.
7. Parlamento Europeo y Consejo. Reglamento (UE) 2024/1689, artículo 4, en su versión vigente. https://eur-lex.europa.eu/eli/reg/2024/1689/oj
8. Arbutus Software. Arbutus Analyzer, documentación de producto y funcionamiento del Command Log. https://www.arbutussoftware.com/en/analyzer
Entradas recientes
Prevención de Blanqueo de Capitales
Hawala: de las redes de confianza a las stablecoins
Prevención de Blanqueo de Capitales
Money Laundering as a Service: la industrialización del blanqueo de capitales
¿Quieres saber más?Contacta con nosotros
